
Chers lecteurs, je vais vous faire une confidence « surprenante » : mon petit doigt gauche me parle !!!
Il faut vous préciser que je suis gaucher et fier de l’être, comme : Léonard de Vinci, Nikola Tesla, Ludwig van Beethoven…
Comme tous les parents le savent… un petit doigt, ça parle. Ça chuchote même à l’oreille des parents, les bêtises que font parfois les enfants sages.
Figurez-vous que mon petit doigt gauche ne cesse de me rapporter, à sa manière, ce qu’il retient des péripéties du monde.
Comme vous allez le constater, il est même doté d’une certaine clairsentience. Dernier détail, je l’appelle affectueusement Madri.
Coucou, les amis, c’est Madri 😀. Je me réjouis de voir que vous allez bien. Il est vrai que je le souhaite si ardemment et avec tant d’amour, qu’il ne peut en être autrement.
Un fléau de taille
Mais pourquoi donc, chers humains français, vous obstinez-vous à employer des mots franglais, ou pire, des mots anglais, alors que vous possédez une si riche et belle langue ?
Prenons un exemple : le mot hameçonnage n’est-il pas plus imagé que phishing ? Certes, dans les deux occurrences, il s’agit de la même escroquerie.
La Commission nationale de l’informatique et des libertés (CNIL) nous la décrit ainsi :
– « L’hameçonnage ou phishing est une forme d’escroquerie sur internet. Le fraudeur se fait passer pour un organisme que vous connaissez (banque, service des impôts, CAF, etc.), en utilisant le logo et le nom de cet organisme. Il vous envoie un mail vous demandant généralement de “mettre à jour” ou de “confirmer vos informations suite à un incident technique”, notamment vos coordonnées bancaires (numéro de compte, codes personnels, etc.) ».
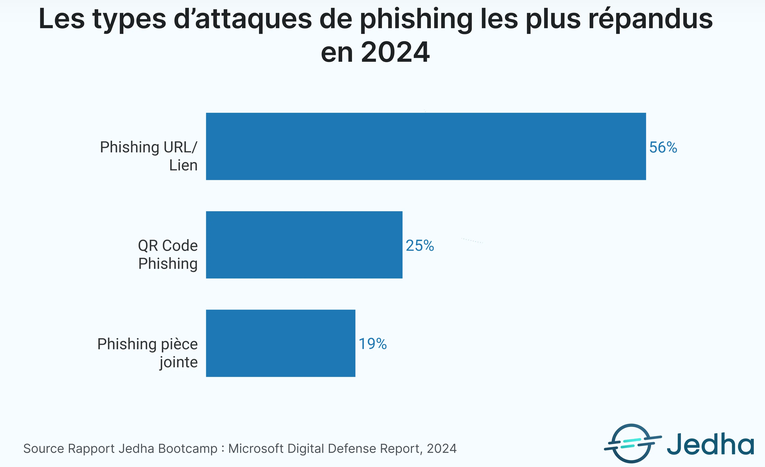
Selon le dernier rapport d’activité du dispositif national d’assistance aux victimes d’actes de cybermalveillance, le tiers (32,9%) des demandes concerne l’hameçonnage.
L’observatoire de la sécurité des moyens de paiements de la banque de France, dans son dernier rapport, précise que 73 % de la fraude à la carte bancaire passe par l’usurpation de son numéro.
Des parades
Ne pas répondre à ce genre de message ni cliquer sur les liens proposés où encore, ne pas ouvrir la pièce jointe, semble des mesures de bon sens.
Selon une entreprise spécialisée, en France, seule une entreprise sur quatre se considère totalement prête à contrer les menaces d’hameçonnage. Soixante-quatorze pour cent, forment leurs utilisateurs aux risques de phishing.
Le site officiel du gouvernement sur la cybermalveillance propose une brochure d’information, un auto-diagnostic en ligne et même un service d’assistance, gratuit, en ligne.
La cour de justice de l’Union européenne à votre secours
Lorsqu’il s’agit d’hameçonnage relatif à la carte bancaire, la victime se voit, le plus souvent, reprocher par la banque, sa négligence. Cela permet à celle-ci de s’exonérer du remboursement du préjudice.
Le 15 octobre dernier, la cour de justice de l’Union européenne (CJUE) a rendu une décision très importante. Il s’agit du droit d’une banque à refuser le remboursement, immédiat, d’une opération non autorisée, au motif que son client aurait commis une négligence grave.
Dans cette affaire, en Pologne, une vendeuse sur un site d’enchères, a été victime d’hameçonnage. Elle reçoit, d’un faux acheteur, un lien vers une copie du site de sa banque et y saisit ses identifiants.
Le fraudeur effectue un virement, après avoir obtenu d’elle, le code SMS de confirmation. Prévenue le lendemain, la banque refuse de rembourser, au motif que la vendeuse aurait « manqué à son devoir de conserver avec diligence l’instrument de paiement en cause », c’est-à-dire, commis une négligence grave.
La vendeuse saisit alors une juridiction polonaise, qui interroge, à son tour, la CJUE. Pour simplifier, la cour impose aux banques, dans ce cas de figure de paiement non autorisé, de rembourser « au plus tard à la fin du premier jour ouvrable suivant » et d’éventuellement, discuter ensuite.
Conclusion
Cette décision permet, aux victimes d’une telle fraude à l’hameçonnage, d’être remboursée du préjudice subit.
Attention, ce cas d’espèce ne signifie pas que la fraude, classique, du faux conseiller bancaire, vous donnera droit au remboursement des sommes ainsi dérobées.
Le site « Je change » précise, fort justement, que :
– « La décision vise une opération non autorisée : c’est l’escroc qui a déplacé l’argent avec les codes volés. Lorsque la victime ordonne elle-même le virement vers le compte de l’escroc, la banque peut soutenir que l’opération a été autorisée, et le remboursement immédiat ne s’applique pas d’office. C’est tout le problème de l’arnaque au faux conseiller, où les victimes valident elles-mêmes les opérations ».
D’où l’importance de bien faire la distinction entre une opération autorisée, ou non autorisée.
Merci, cher Madri, pour cette bonne nouvelle. À bientôt pour de nouvelles confidences.
D’ici là, chers lecteurs, prenez grand soin de votre corps et de votre esprit.
Je vous aime et vous salue.
Une autre parade, en amont, vous permet de ne pas voir votre argent « perdu corps et biens ».
C’est le genre d’information, pratique, dont vous bénéficiez, dans le GUIDE DE SURVIE.
👉 Accédez au GUIDE DE SURVIE

0 commentaires